事業継続のために必須な中小企業のバックアップ戦略
- 2026年09月24日
- 中小機構 中小企業支援アドバイザー 村上知也
- セキュリティ
バックアップをきちんと取得し、いざという時に本当に使える状態になっているでしょうか。事業で使うパソコンや共有サーバー、クラウドサービスのデータは、操作ミスや機器の故障、サイバー攻撃などで失われることがあります。大切なデータを守り、事業を止めないために、今のうちにバックアップの取り方や復旧できる仕組みを確認してみませんか。
中小企業の情報セキュリティ対策ガイドラインの改定
以前の記事で中小企業の情報セキュリティ対策ガイドラインの改定について紹介しました。
https://digiwith.smrj.go.jp/cocoapp/info/feature/securityguide2606.php
その中で、特に情報セキュリティの5か条が6か条になり、「バックアップをとろう!」が追加されていました。そこで今回はバックアップについて、中小企業が対応すべき内容についてまとめたいと思います。
ガイドラインで掲載されていたバックアップの内容を再掲します。
●重要情報のバックアップを定期的に行う。
●バックアップに使用する装置・媒体は、バックアップ時のみパソコンと接続する。
●バックアップの取得方法を決める。(オンラインバックアップの活用等)
●バックアップしたデータを安全な場所に保管する。
●バックアップしたデータを戻せるか定期的に確認する。
バックアップを取っていないことのリスク
まずバックアップを取っていないとどういったことでデータを失ってしまうか考えていきます。
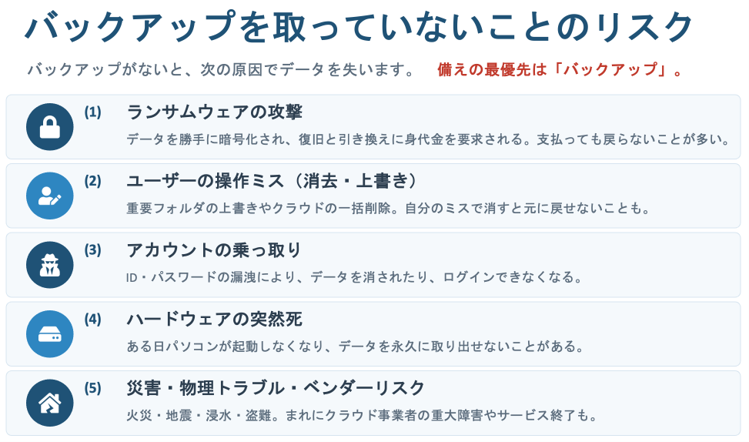
(1)ランサムウェアの攻撃
パソコンやサーバーのデータを勝手に暗号化して使えなくした上で、その復旧と引き換えに身代金を要求するマルウェアです。近年は誰もが知る大手企業が攻撃され事業が停止してしまう事件などが報道されています。
しかし大企業だけではなく中小企業でも多くの攻撃が確認されています。ランサムウェアは身代金を支払ってもデータが復元されないことが多いことから、最優先の対策はバックアップを取ることとなります。
ただ、バックアップを取っていても同じ場所にデータが有れば、バックアップも暗号化されることがありますので、バックアップの取り方にも気をつける必要があります。
(2)ユーザーの操作ミス(うっかり消去・上書き)
「重要なフォルダを上書きした」「クラウドのデータを一括削除した」というありがちな社内のミスです。社内のデータはバックアップを取っていたとしても、クラウドサービスのデータはバックアップを取っていないこともあります。システムトラブルでクラウドサービスのデータが消えても、サービス提供会社が復旧してくれますが、ユーザのミスで削除したデータはもとに戻せないこともあります。
(3) アカウントの乗っ取り
これもクラウドサービスなどのIDやパスワードが漏洩することで、データを消されたり、ログインできなくなったりすることがあります。
(4)ハードウェアの突然死
これは一番わかり易いケースですね。ある日、パソコンが立ち上がらなくなり、永久にデータが復旧できないことがあります。データ復旧サービスなどは巷に溢れていますが、実際には復旧できないことも多いです。
(5)災害・物理的トラブル・ベンダーリスク
そして、これは外部要因になりますが、火災、地震、浸水、オフィスの盗難が考えられます。また、可能性は低いものの、クラウド事業者側の重大な障害やサービス終了もリスクに含まれます。
どのようにバックアップを取っていくか?
それではバックアップはどのように準備したらいいでしょうか?
3-2-1ルールを守ることがわかりやすい対策となります。
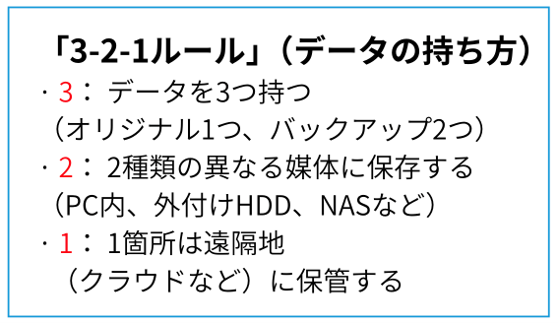
例えば私であれば、自分のメインのノートPCにデータがあります。そしてそのデータはオンラインストレージのDropboxに常時同期しています。それ以外に外付けのSSDにバックアップを取っています。3つデータがあるため、パソコンが突然死しても、すぐに新しいPCで仕事が再開できるようになっています。
なお「3-2-1ルール」は、(独)情報処理推進機構の「セキュリティ対策の基本と共通対策」 にも掲載されています。
https://www.ipa.go.jp/security/10threats/eid2eo0000005231-att/kihontokyoutsuu_2025.pdf
クラウドサービスにおける責任共有モデル
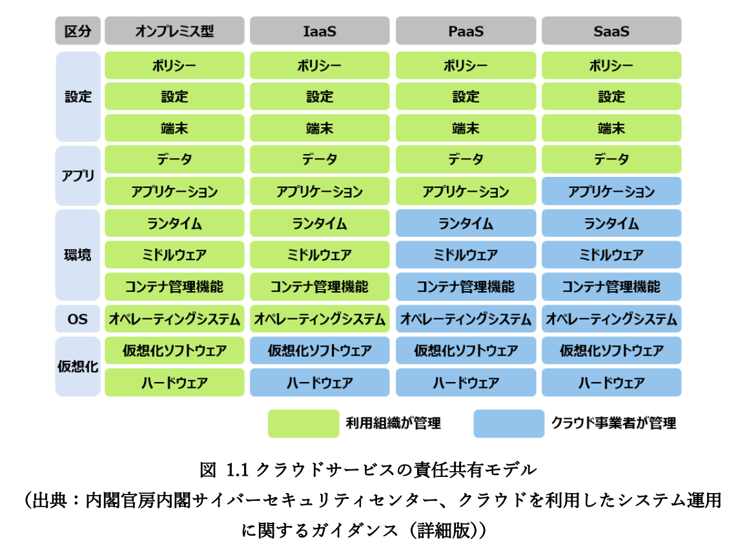
なおクラウドサービスはデータのバックアップを自動で取ってくれることも多いですが、責任分界点を認識することも重要です。
クラウドの提供パターンは以下のようにいろいろなものがありますが、多くの場合データの責任はユーザ側にあります。
クラウドサービス(SaaS)を利用する際、「システムの『箱』を守るのはベンダーの責任だが、その中にある『データ(中身)』を守るのは自社の責任である」ということです。
ベンダーは「システムが動いていること」を保証しますが、「ユーザーが誤って消したデータを過去の特定の時点に戻す」といった個別復旧は、基本的に標準サービスには含まれません。
やるべき範囲(データの仕分け)
すべてのデータを完璧にバックアップしようとすると、コストも手間も雪だるま式に増えてしまいます。データに優先順位をつけ、範囲を限定していくことが求められます。
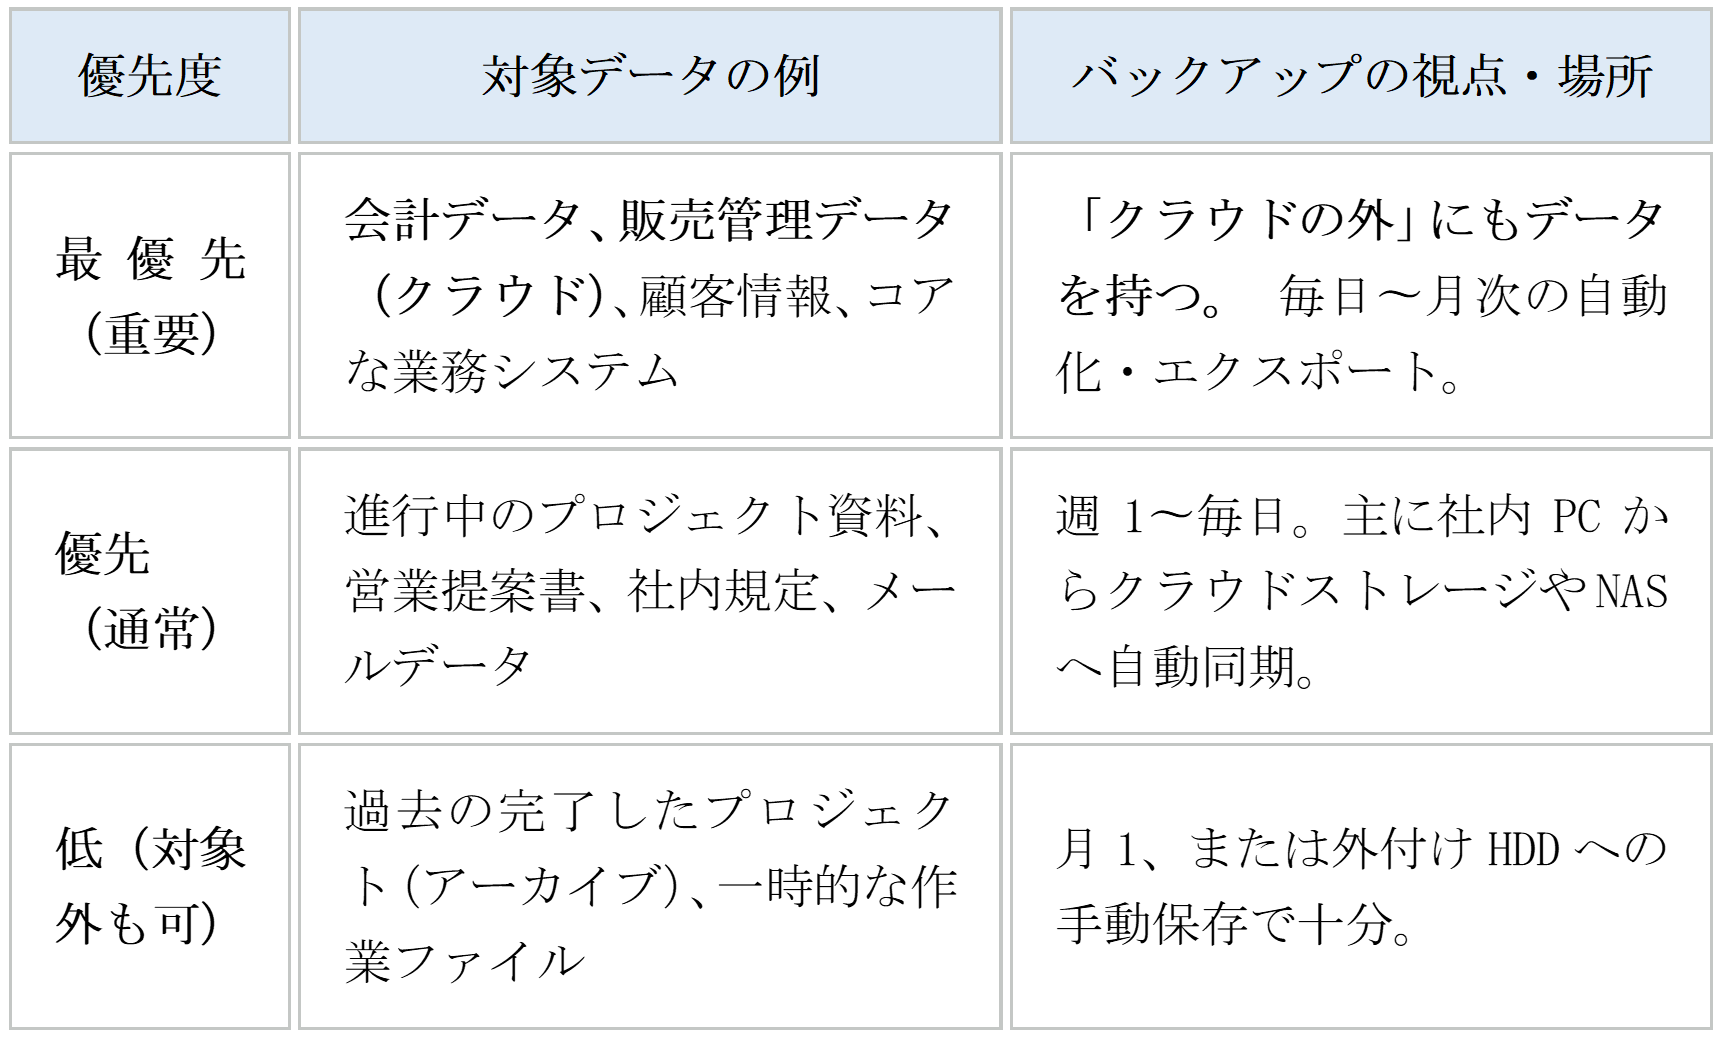
例えば私の会計システムはクラウド型のサービスを使っています。そのため、基本的にはクラウドサービス側でデータが残ることになります。毎月月に1回月初に先月のデータを確認した際に、データをエクスポートしてパソコンで保存しておくことで万が一に備えることができます。
今すぐやるべき5つのアクションプラン
リソースの少ない中小企業がデータを守るために、現実的に導入すべきステップです。
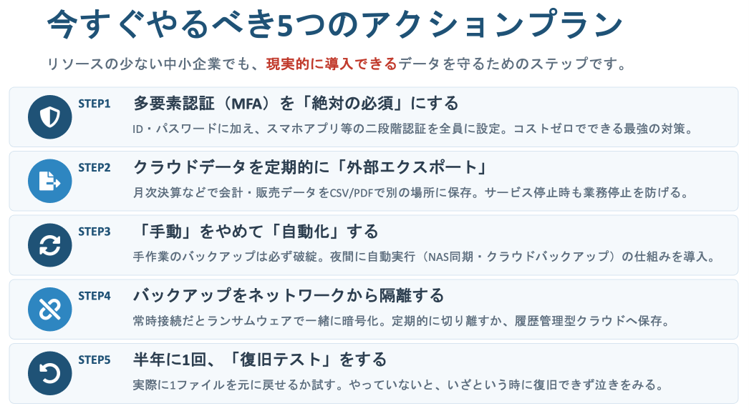
多要素認証(MFA)を「絶対の必須」にする
クラウドのアカウント乗っ取りを防ぐため、ID・パスワードだけでなく、スマホアプリ等を使った二段階認証を全員に設定します。コストゼロでできる最強のセキュリティ対策です。これはデータに関係ないと思われがちですが、サービスが乗っ取られるとデータにアクセスできなくなるため、重要な対策と言えます。
クラウドデータを定期的に「外部エクスポート」する
月次決算などのタイミングで、クラウド上の会計・販売データをCSVやPDF形式でダウンロードし、ローカルや別の場所に保存します。万が一のサービス停止時にも、直近のデータがあれば業務の完全停止を防げます。
「手動」をやめて「自動化」する
社内PCやサーバーのバックアップは、担当者の手作業に頼ると必ず破綻します。夜間に自動で実行される仕組み(NASの自動同期機能やクラウドバックアップソフト)を導入したいです。
バックアップデータをネットワークから隔離する
社内ネットワークに常時接続されたバックアップは、ランサムウェアに感染した際、一緒に暗号化されます。定期的に切り離すか、上書き・削除ができない「履歴管理型のクラウド」への保存が推奨されます。
半年に1回、「復旧テスト」をする
「適当なファイルを1つ、バックアップや過去のエクスポートデータから元の状態に戻せるか」を実際に試してください。これだけで、いざという時の生存率が跳ね上がります。
バックアップを取っているからと言って安心し、復旧テストをやっていないと、いざという時に復旧できなくて泣きをみることがあります。私自身も何回か痛い目にあっています。ぜひ復旧テストにも取り組んでみてください。
まとめ
中小企業のバックアップは、「社内の物理データはクラウドへ逃がす」「クラウドの重要データは外へ吐き出す(エクスポートする)」という、双方向の循環で考えることが求められています。
年々、セキュリティ攻撃は高度になっており、最近もAIによるセキュリティリスクが話題になりました。セキュリティリスクから自社を守ることも頑張りたいものの、守りきれないケースもあろうかと思います。
そんな時、バックアップデータは最後の砦になると思います。システムはダウンしても、データさえ無事であれば事業を継続できる可能性は高まります。